Zero trust bukan produk — ia model operasional. Prinsip dasarnya sederhana: jangan pernah percaya begitu saja, selalu verifikasi, bahkan di dalam jaringan Anda sendiri.
Sebagian besar organisasi bisa menerapkan zero trust secara bertahap:

Kontrol yang ketat tidak seharusnya memperlambat tim — otomasilah yang membuat keamanan bisa bertumbuh.
Tim Keamanan LumicoreLumicore membantu tim menerapkan akses berbasis identitas, fondasi platform yang aman, dan otomasi kepatuhan agar pengiriman di cloud tetap cepat sekaligus aman.
Lumicore Sinergi Awan adalah perusahaan teknologi yang berfokus pada solusi AI, infrastruktur cloud, dan sistem smart manufacturing untuk mendorong transformasi digital dan keunggulan operasional.
© 2026 Lumicore Sinergi Awan. Seluruh hak cipta dilindungi.
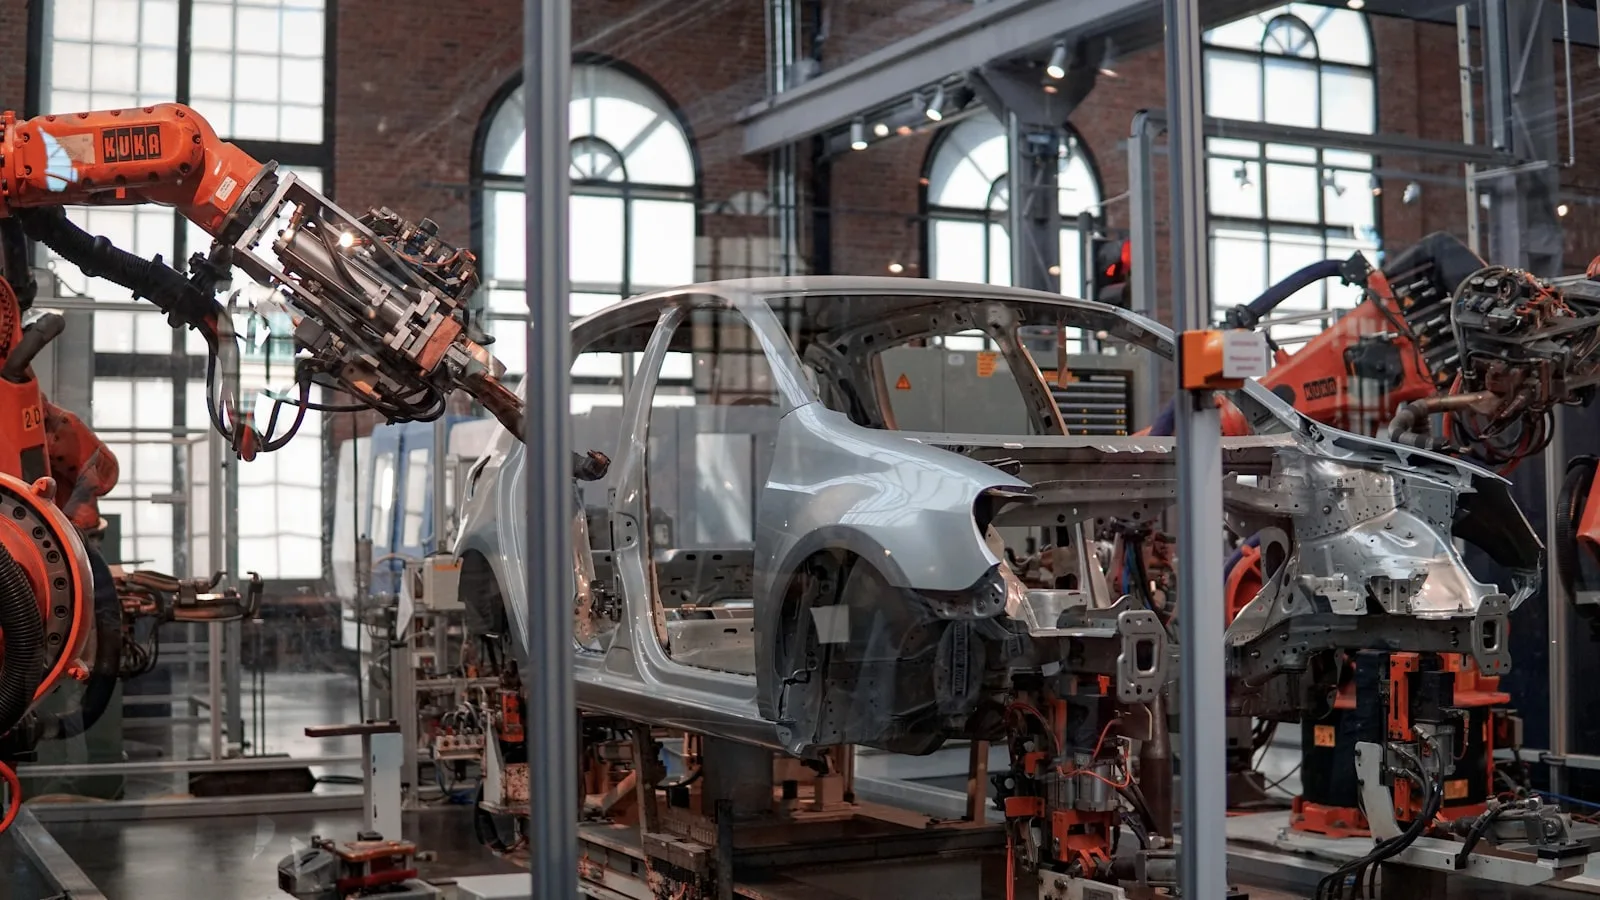
Lumicore Sinergi Awan membantu organisasi menerapkan AI, infrastruktur cloud, analitik data, dan solusi smart manufacturing. Fokus kami pada hasil bisnis: uptime yang lebih tinggi, siklus pengambilan keputusan yang lebih cepat, dan efisiensi operasional yang lebih kuat.